


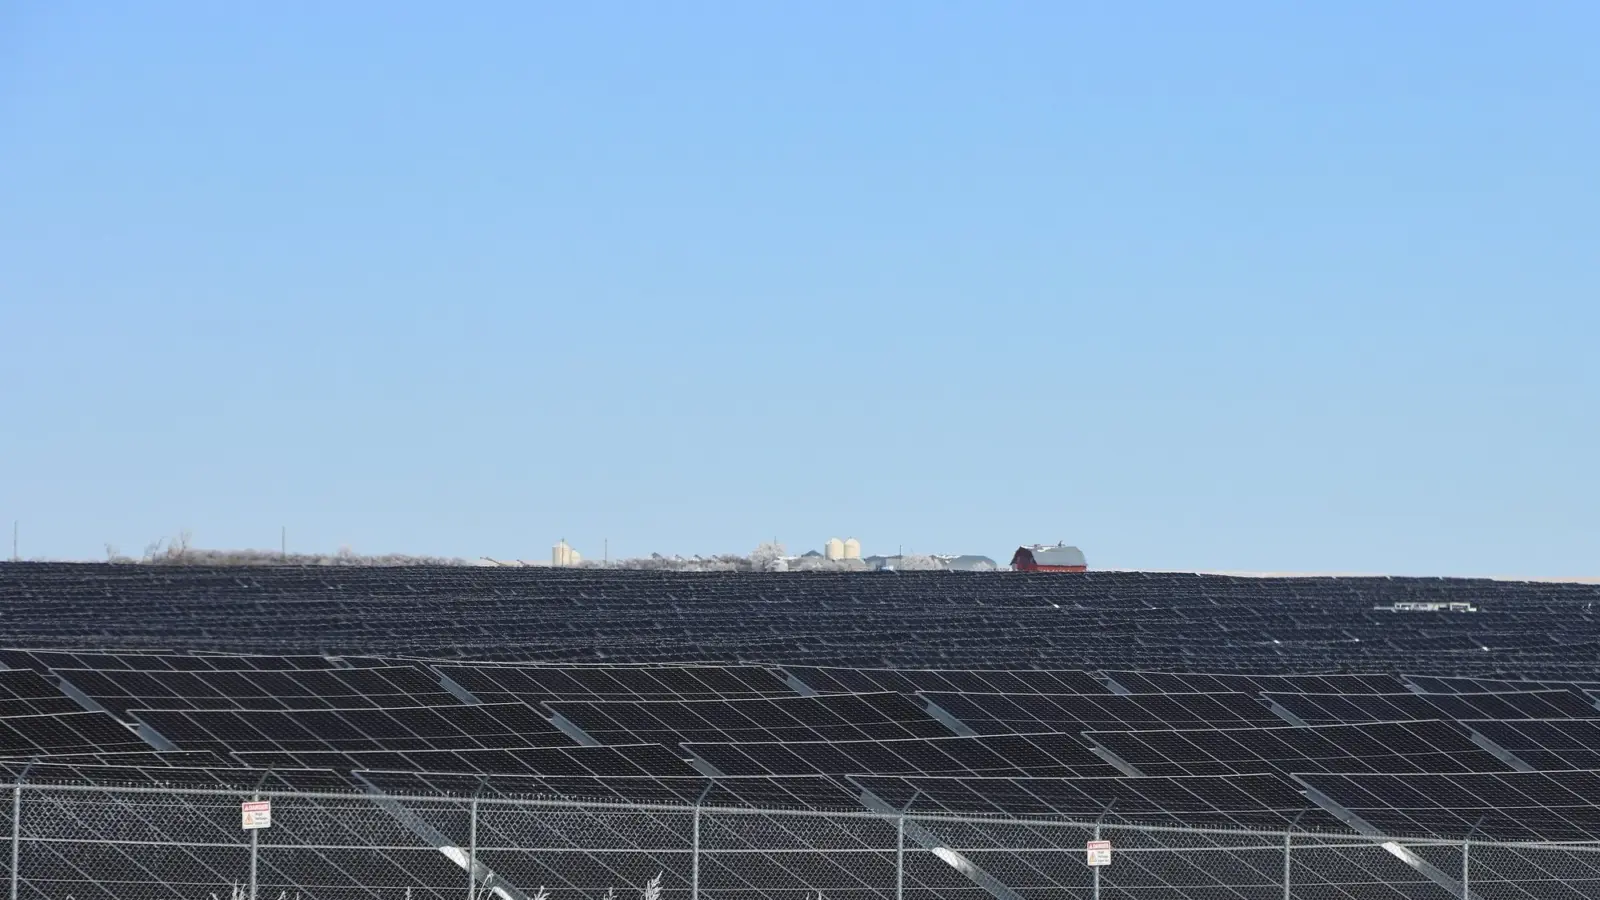
España es el país europeo con más sistemas de parques solares accesibles desde internet. Así lo recoge el estudio «To See the Wind and the Sun», elaborado por la empresa de inteligencia de internet Modat Magnify con la colaboración de Bouke van Laethem, del Centro Nacional de Ciberseguridad de Países Bajos (NCSC-NL). Los investigadores han localizado 2.766 sistemas vinculados a instalaciones solares españolas, aproximadamente uno de cada tres de los detectados en los países analizados.
Conviene leer el dato con calma. Que un sistema esté expuesto no significa que lo hayan atacado ni que nadie haya entrado en él. El propio estudio lo deja claro. Y lo que ofrece es algo útil: un mapa de dónde hay que reforzar la protección antes de que ocurra un incidente.
Qué ha medido el estudio: 8.547 sistemas en 35 países
La plataforma de inteligencia de internet y ciberseguridad Modat Magnify ha escaneado los parques eólicos y solares de 35 países europeos. El análisis abarca países de la Unión Europea, candidatos a serlo y miembros de la EFTA. El resultado: 8.547 sistemas expuestos, accesibles desde la red pública en mayor o menor medida.
El desglose es el siguiente:
- 7.942 interfaces corresponden a parques solares.
- 605 corresponden a parques eólicos, repartidos en 23 países.
- La cifra total de interfaces sin los mecanismos de seguridad necesarios supera las 8.000.
No todos los sistemas tienen el mismo nivel de exposición. Según el estudio, «algunos son la interfaz de gestión de una sola turbina. Otros se sitúan en un nivel superior y controlan varias turbinas, o incluso toda una explotación agrícola, desde una sola pantalla».
Además, el estudio cuenta interfaces y sistemas digitales, no instalaciones independientes. Por eso la cifra de 2.766 no equivale a 2.766 plantas distintas ni, desde luego, a 2.766 ciberataques.
España, a la cabeza en solar; Alemania e Italia, en eólica
En el apartado solar, España suma 2.766 sistemas expuestos, el 35 % de los detectados. Le siguen Grecia, con 1.860; Italia, con 753; y Alemania, con 672. Esos cuatro países reúnen el 76 % del total solar europeo.
En la eólica, el mapa cambia. Alemania lidera con 212 sistemas e Italia le sigue con 192, y entre ambos suman el 67 % del total. España, que domina en solar, registra apenas 11 sistemas eólicos expuestos.
¿Por qué España destaca tanto en solar? Soufian El Yadmani, fundador de Modat y uno de los autores del estudio, lo atribuye al tamaño del parque renovable español y a su elevado volumen de instalaciones solares. La web Moncloa.com añade otros factores que lo explicarían: la dispersión de proveedores, la rotación de las plantillas técnicas y el crecimiento acelerado de la potencia instalada.
Hay un matiz que los investigadores trasladaron a Reuters: el ranking refleja en parte dónde pudieron vincular los sistemas a una instalación concreta. La posición de cada país depende también de cuánta información pública permitió atribuir cada dispositivo a un lugar específico.
Qué encontraron los investigadores
El estudio no se queda en los números. Los autores explican cómo llegaron a controladores industriales, que son los equipos que dan instrucciones a la maquinaria y permiten controlar físicamente determinados procesos. También accedieron a la interfaz web de una turbina y consultaron desde ahí, en tiempo real, la electricidad que producía y su ubicación.
El Yadmani asegura que a través de estas grietas se podría detener una turbina eólica, volver a ponerla en marcha o reiniciarla con una simple conexión a internet. «Algunos de esos paneles estaban sin ningún tipo de autenticación o protección», explica el investigador.
En otros casos la situación era menos delicada. A veces solo se encontraba una página que exigía usuario y contraseña para continuar. El equipo también halló páginas de inicio de sesión que revelaban el nombre del parque eólico al que pertenecían. Una de ellas indicaba que el nombre de usuario predeterminado era «root», una cuenta que suele tener amplios permisos de administración.
El Yadmani sostiene que ni siquiera hace falta explotar una vulnerabilidad: el simple hecho de estar expuesto puede revelar información sobre la instalación o permitir el acceso sin autenticación, sin necesidad de entrar por la fuerza.
«Lo que nosotros podemos cartografiar en horas, un atacante también puede hacerlo en horas.»
Esa frase de El Yadmani resume el motivo de publicar el estudio: si los investigadores pueden localizar estos sistemas en horas, conviene que los responsables de las instalaciones los localicen primero.
Expuesto no significa atacado
El estudio insiste en un punto: que los sistemas estén expuestos no quiere decir que hayan sido atacados ni que alguien haya accedido a ellos. Significa que alguna parte de la tecnología usada para gestionar una instalación energética es accesible desde internet cuando debería estar protegida.
El Yadmani explica que, si un atacante consiguiera acceder a estos sistemas y dejarlos fuera de servicio, el impacto podría llegar a afectar a un país o a una ciudad. Menciona infraestructuras como aeropuertos y transporte. Es un escenario hipotético, y precisamente por eso los autores recomiendan actuar ahora, cuando el problema todavía es de prevención.
El estudio plantea además un matiz de fondo. La energía renovable distribuida es físicamente un objetivo difícil, porque los parques están dispersos. Pero en el ciberespacio esa ventaja desaparece. Como lo formulan en el informe: «Físicamente, la energía renovable descentralizada es un objetivo muy difícil. Pero en el ciberespacio, no hay un “allí”».
Qué se puede hacer: recomendaciones de los investigadores
La parte más útil del estudio son sus recomendaciones. Tanto Modat como el NCSC-NL aconsejan:
- Retirar de la red pública las interfaces de administración.
- Mantener siempre el control de los posibles accesos de proveedores y empresas externas.
- Conservar el control manual de los sistemas industriales por si ocurre un incidente.
Son medidas concretas y al alcance de los operadores. Retirar una interfaz de la red pública no exige cambiar la instalación ni frenar su producción: se trata de cerrar una puerta que no tenía por qué estar abierta.
Los investigadores piden también que fabricantes, vendedores, distribuidores y operadores compartan datos. Así se podría determinar a quién pertenecen otros sistemas detectados que, por ahora, no se han podido vincular a una instalación concreta.
Una incógnita que el estudio no esconde
Los autores reconocen sus propios límites. Las cifras solo recogen los sistemas que han podido atribuir con seguridad a una instalación concreta. Habrá más sistemas vulnerables que no se han podido vincular por falta de información, así que resulta difícil saber cuántos hay realmente.
Esa franqueza es parte de lo que da valor al trabajo. El estudio no pretende cerrar el asunto, sino abrirlo: pone cifras sobre la mesa, explica cómo se obtuvieron y deja claro qué no se puede afirmar.
Para España, la lectura práctica es sencilla. El país tiene un parque solar grande y en crecimiento, y eso se nota también en el mapa digital. Que el estudio haya identificado esos 2.766 sistemas permite a las empresas del sector revisar sus accesos y, si hace falta, cerrarlos. Y lo han hecho con la colaboración del centro nacional de ciberseguridad de otro país europeo, lo que apunta a una vigilancia compartida de las infraestructuras energéticas del continente.
Qué viene ahora
El estudio se presentó en la ONE Conference de La Haya y ha sido recogido por medios como Help Net Security y Reuters. Su objetivo es que fabricantes, operadores y administraciones tomen nota de dónde están los puntos débiles de las instalaciones renovables europeas.
Reuters recuerda además que Europa ha afrontado sospechas de sabotaje y ciberataques sobre infraestructuras críticas desde la invasión de Ucrania en 2022, algo que Moscú niega. El informe cita como antecedente el análisis del equipo polaco CERT Polska sobre un ataque de diciembre de 2025 contra 30 sitios eólicos y solares en Polonia. Es un contexto que explica por qué los investigadores piden actuar sin esperar.
La directiva europea NIS2 incluye la energía entre los sectores de alta criticidad y obliga a las entidades esenciales e importantes a aprobar y supervisar medidas de ciberseguridad, con responsabilidad directa de los órganos de dirección. Es el marco en el que estas recomendaciones cobran sentido.
La transición energética avanza rápido, y la protección digital de sus instalaciones tiene que avanzar al mismo ritmo. El primer paso ya está dado: se sabe dónde mirar. El siguiente consiste en cerrar esas interfaces abiertas, algo que, según el propio estudio, está en manos de los operadores y puede hacerse de forma directa.
Curiosidades de esta noticia
¿Sabías que 2.766 no son 2.766 plantas solares?
El estudio cuenta interfaces y sistemas digitales, no instalaciones independientes. Además, que estén expuestos no significa que nadie los haya atacado.
¿Por qué España lidera el ranking solar?
Soufian El Yadmani lo atribuye al tamaño del parque renovable español y a su volumen de instalaciones solares. Otras fuentes añaden la variedad de proveedores y el crecimiento acelerado de la potencia instalada.
¿Y en eólica, dónde está España?
Casi al final: solo registra 11 sistemas eólicos expuestos. Alemania (212) e Italia (192) suman el 67 % del total eólico.
¿Qué usuario aparecía por defecto en una página de inicio de sesión?
El equipo halló una página que indicaba como nombre de usuario predeterminado «root», una cuenta que suele tener amplios permisos de administración.
Por la redacción de GUAY.news.
Deja una respuesta